Domain gasherde24.de kaufen?
Wir ziehen mit dem Projekt
gasherde24.de um.
Sind Sie am Kauf der Domain
gasherde24.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain gasherde24.de kaufen?
Benötigt der Herd (Backofen ohne Kochfeld) eine eigene Sicherung?
Ja, der Herd (Backofen ohne Kochfeld) benötigt eine eigene Sicherung. Dies liegt daran, dass der Herd eine hohe Leistung benötigt und somit eine separate Stromversorgung benötigt, um Überlastungen zu vermeiden. Eine eigene Sicherung gewährleistet, dass der Herd ausreichend abgesichert ist und keine anderen Geräte im Haushalt beeinflusst werden. **
Was ist Phishing auf Vinted? - Was ist Phishing auf Vinted?
Phishing auf Vinted ist eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder andere sensible Daten von Vinted-Nutzern zu stehlen. Dies geschieht oft durch gefälschte E-Mails oder Nachrichten, die vorgeben, von Vinted zu stammen und die Nutzer dazu auffordern, auf betrügerische Links zu klicken oder ihre Daten preiszugeben. Es ist wichtig, vorsichtig zu sein und keine sensiblen Informationen preiszugeben, um sich vor Phishing auf Vinted zu schützen. **

Ähnliche Suchbegriffe für Phishing
Top-Angebote
Produkte zum Begriff Phishing:
-
KOCHENKOCHEN , 1979 erschien dieses zu jener Zeit "neue Rezeptbuch" im damaligen Verlag für die Frau. Es hat sich - und das gilt bis heute - als solider, zuverlässiger Ratgeber sowohl im Alltag als auch für größere und kleinere Festlichkeiten erwiesen. Seine Stärke liegt darin, dass es sich an den wirklichen Kochgewohnheiten in vielen Haushalten orientiert, somit keine Luxus-Rezepte sondern handfeste, wenngleich qualitätvolle Hausmannskost mit der Tendenz zum kulinarischen Extra bietet. Kochen aus Freude, Essen mit Fröhlichkeit - das war und ist die Devise dieses Küchenklassikers. Und die zahlreichen Liebhaber und Weiterverschenker dieser überaus reichhaltigen Rezeptsammlung geben seinem Erfolg recht , Zündverteilerläufer > Zünd- & Glühanlagen , Auflage: 43. Auflage 2024, Erscheinungsjahr: 20240524, Produktform: Leinen, Fotograph: Schütz, Heinz, Edition: NED, Auflage: 24043, Auflage/Ausgabe: 43. Auflage 2024, Seitenzahl/Blattzahl: 432, Abbildungen: 64 Farbtafeln, Keyword: 1680 Rezepte; DDR-Kochbuch; Grundkochbuch; Kochen; Küchenklassiker, Fachschema: Kochen / Allgemeines Kochbuch, Grundwissen, Fachkategorie: Nationale und regionale Küche~Kochen: Rezepte und Anleitungen, Warengruppe: HC/Allg. Kochbücher, Grundkochbücher, Fachkategorie: Kochen und Rezepte allgemein, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Buchverlag für die Frau, Verlag: Buchverlag für die Frau, Verlag: BuchVerlag Leipzig GmbH, Länge: 233, Breite: 170, Höhe: 36, Gewicht: 1096, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
KBS Gastrotechnik Gas-Herd mit 4 Brenner und Gas BackofenGas-Backofen, 7 kW. Backkammer: 57,5 x 65 x 30 cm = GN2/1. Ofenkapazität 4x GN 2/1. Ofentemperatur bis zu +290 °C, statische Hitze. Tiefgezogener Kochmulde. Edelstahlkorpus. Leistungsstarke Brenner: 1x 3,3 kW 2x 4,5 kW 1x 7,2 kW. Zündbrenner....3266,37 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
KBS Gastrotechnik Gas-Herd 37kW 6 Brenner mit Gas BackofenGas-Backofen, 7 kW. Backkammer: 57,5 x 65 x 30 cm. Ofenkapazität 4x GN 2/1. Ofentemperatur bis zu +290 °C, statische Hitze. Tiefgezogene Kochmulde. Edelstahlkorpus. Schrankfach. Leistungsstarke Brenner: 2x 3,3 kW 2x 4,5 kW 2x 7,2 kW. Zündbrenner. Sicherheitsthermostate mit Thermoelementen. Kochflächen mit Gittern und Brennern aus emailliertem Gusseisen. Leistungsfähige Zweikreis-/Einkreisbrenner mit Pilotflamme. Werkseitig auf Erdgas H eingestellt. Wechseldüsen für Flüssiggas im Lieferumfang enthalten. Fußhöhe von 155-250 mm einstellbar (Arbeitshöhe 850-945 mm). Abmessungen außen (B x T x H) 1050 x 700 x 850 mm. Anschlußwert Gas 37 kW. Bruttogewicht 153 Kg.4010,30 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
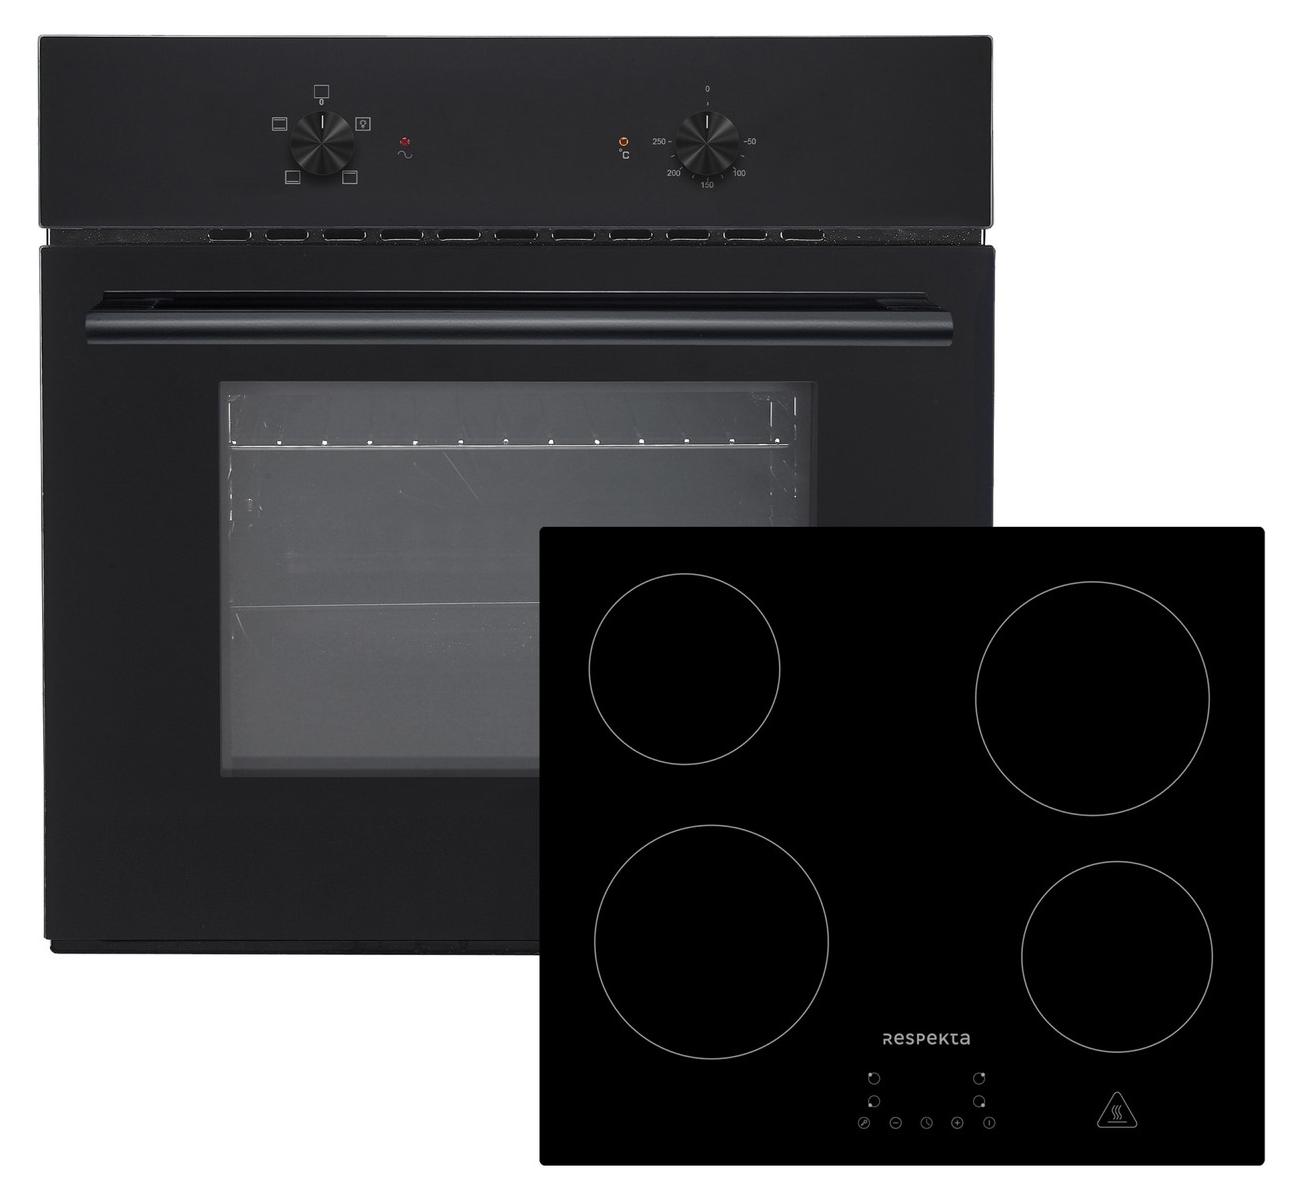
Backofen Herd Schwarz Kochfeld Glaskeramik Einbau autark rahmenlos RespektaASET100G4400 - Backofen & Glaskeramikkochfeld SetDas ASET100G4400 vereint modernste Technik, stilvolles Design und höchste Funktionalität in einem leistungsstarken Paket. Dieses Duo aus dem respekta Richard AB100G-19 Backofen und dem rahmenlosen respekta Aaron Glaskeramikkochfeld KM4400-28 ist die perfekte Wahl für alle, die in ihrer Küche Wert auf Design und Effizienz legen. Ausstattungsmerkmale Backofen:Regelbare Temperatur: 50 ° - 250 °C3 Beheizungsarten:Oberhitze, Unterhitze & Oberhitze + UnterhitzeBackofeninnentür: Doppel-VerglasungBackofentür / Farbe: Glas / schwarzVolumen des Garraums: 60 LiterGriff: schwarzes AluminiumSteuerung: zylindrische Knebel / schwarzZubehör: Grillrost, Emailliertes BackblechGerätemaße Backofen (H x B x T) / Gewicht: 59 x 59,5 x 52 cm / 25,6 kgMaße mit Verpackung in cm (H x B x T) / Gewicht: 65 x 66 x 57,7 cm / 29 kgEinbaumaße Backofen in cm (H x B x T): 60 x 56,5 x 57 cmBackofen wird steckerfertig geliefert (150 cm Kabel steckerfertig) Technisch369,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Ist das Phishing von Handynummern genauso strafbar wie allgemeines Phishing?
Ja, das Phishing von Handynummern ist genauso strafbar wie allgemeines Phishing. Beide Handlungen zielen darauf ab, persönliche Informationen zu stehlen und betrügerische Aktivitäten durchzuführen. Die Strafbarkeit hängt von den jeweiligen Gesetzen des Landes ab, in dem das Phishing stattfindet. **
-
Phishing oder echt?
Um herauszufinden, ob eine E-Mail oder Nachricht echt oder ein Phishing-Versuch ist, sollte man aufmerksam auf bestimmte Merkmale achten. Dazu gehört beispielsweise die Überprüfung des Absenders, der Schreibweise und Grammatik, sowie der enthaltenen Links. Bei Unsicherheit ist es ratsam, den Absender direkt zu kontaktieren oder die Website unabhängig zu besuchen, anstatt auf Links in der Nachricht zu klicken. Es ist wichtig, vorsichtig zu sein und persönliche Informationen nicht leichtfertig preiszugeben, um sich vor Betrug zu schützen. **
-
Was ist Phishing?
Phishing ist eine betrügerische Methode, bei der Cyberkriminelle versuchen, an vertrauliche Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten zu gelangen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Quellen zu stammen. Das Ziel von Phishing ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, um sie dann für betrügerische Zwecke zu nutzen. Es ist wichtig, vorsichtig zu sein und verdächtige Nachrichten oder Links nicht zu öffnen, um sich vor Phishing-Angriffen zu schützen. **
-
Was bedeutet Phishing?
Phishing bezeichnet eine Methode des Internetbetrugs, bei der Betrüger versuchen, sensible Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten von ahnungslosen Nutzern zu stehlen. Dies geschieht in der Regel durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Unternehmen oder Personen zu stammen. Das Ziel des Phishings ist es, diese Informationen für betrügerische Zwecke zu nutzen, wie zum Beispiel Identitätsdiebstahl oder finanziellen Betrug. **


Wer haftet bei Phishing?
Wer haftet bei Phishing? In der Regel haftet der Phishing-Angreifer, da er durch betrügerische Handlungen versucht, an persönliche Informationen oder Geld zu gelangen. Allerdings können auch die Opfer von Phishing haftbar gemacht werden, wenn sie grob fahrlässig gehandelt haben, z.B. indem sie persönliche Daten preisgegeben haben. Banken und Unternehmen können ebenfalls haftbar sein, wenn sie nicht ausreichend Maßnahmen zum Schutz vor Phishing-Angriffen getroffen haben. Letztendlich ist die Haftung bei Phishing eine komplexe Angelegenheit, die von verschiedenen Faktoren abhängt und im Einzelfall geprüft werden muss. **
Was ist DHL Phishing?
DHL Phishing ist eine betrügerische Methode, bei der Kriminelle gefälschte E-Mails oder SMS im Namen des Logistikunternehmens DHL versenden. In diesen Nachrichten wird meist behauptet, dass ein Paket nicht zugestellt werden konnte und der Empfänger auf einen Link klicken oder persönliche Daten eingeben muss, um das Problem zu lösen. Das Ziel dieser Phishing-Attacken ist es, sensible Informationen wie Passwörter, Kreditkartendaten oder persönliche Daten der Opfer zu stehlen. Es ist wichtig, solche betrügerischen Nachrichten zu erkennen und nicht auf Links zu klicken oder persönliche Informationen preiszugeben. **
Top-Angebote
Produkte zum Begriff Phishing:
-
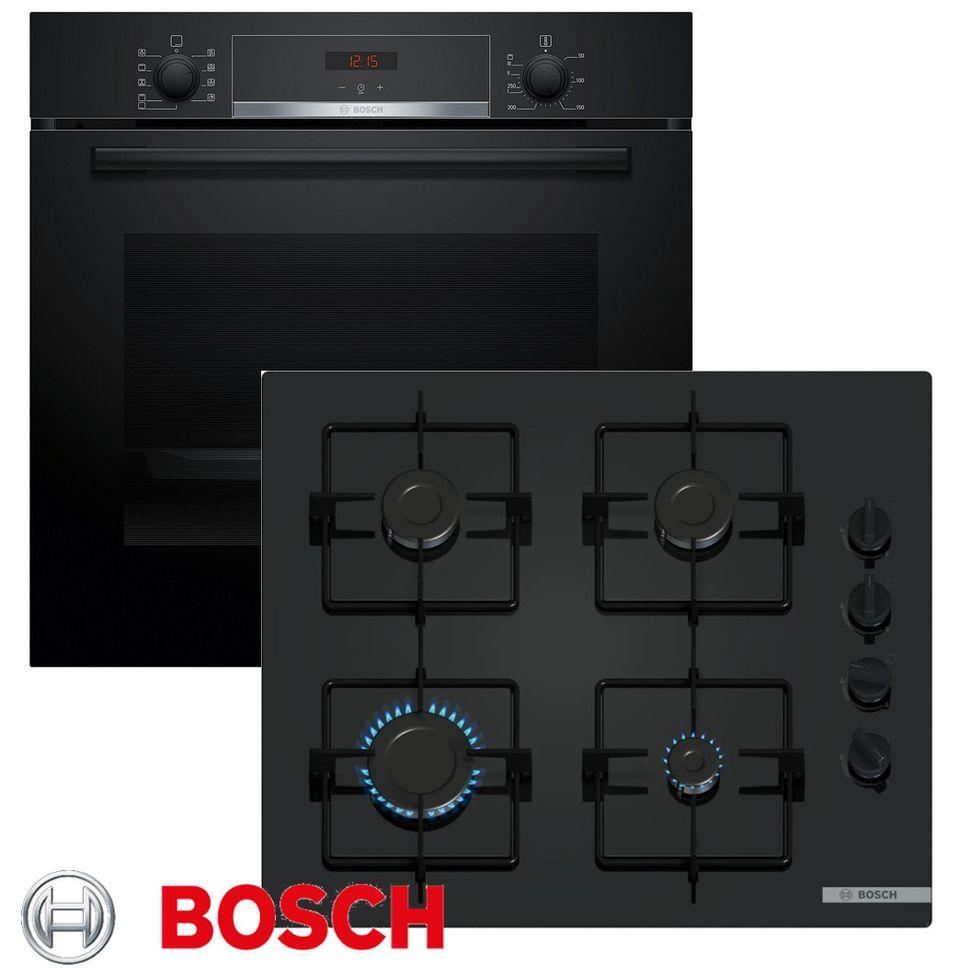
Bosch HBA534 GAS Herd Set Einbau Autark Backofen Schwarz + GAS Glas KochfeldBOSCH Einbaubackofen-Schwarze Optik. mit 3D-Luftzirkulation: perfekte Backergebnisse auf allen drei Ebenen gleichzeitig. 3D-Luftzirkulation: Perfekte Ergebnisse durch optimale Wärmeverteilung in 3 Ebenen gleichzeitig. Steuerung über LED-Anzeige mit roter Hintergrundbeleuchtung: einfache Bedienung und direkter Zugriff auf Zeitfunktionen. Granit: Der Innenraum ist dank einer glatten Oberfläche ohne scharfe Kanten leicht zu reinigen. 1-stufige Teleskopführung EcoClean Direkt: nahezu kein Reinigungsaufwand durch spezielle Beschichtung der Rückwand, die Fett automatisch aufnimmt. Reinigungsassistent: Weniger Reinigungsaufwand dank er Reinigungsoption speziell für leichte Verschmutzungen.Produktdaten: 7 Arten von Heizung: Ober-/Unterhitze, Unterhitze, Pizza-Funktion, 3D Plus Luftzirkulation, Großflächen Grill, Grill Konvektion, schonende Luftzirkulation.Komfort und Sicherheit: Multifunktionelle elektronische Uhr Automatische schnelle Erwärmung Temperatur der Ofentür max. 40720,00 €*Versand: 45,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
KOCHENKOCHEN , 1979 erschien dieses zu jener Zeit "neue Rezeptbuch" im damaligen Verlag für die Frau. Es hat sich - und das gilt bis heute - als solider, zuverlässiger Ratgeber sowohl im Alltag als auch für größere und kleinere Festlichkeiten erwiesen. Seine Stärke liegt darin, dass es sich an den wirklichen Kochgewohnheiten in vielen Haushalten orientiert, somit keine Luxus-Rezepte sondern handfeste, wenngleich qualitätvolle Hausmannskost mit der Tendenz zum kulinarischen Extra bietet. Kochen aus Freude, Essen mit Fröhlichkeit - das war und ist die Devise dieses Küchenklassikers. Und die zahlreichen Liebhaber und Weiterverschenker dieser überaus reichhaltigen Rezeptsammlung geben seinem Erfolg recht , Zündverteilerläufer > Zünd- & Glühanlagen , Auflage: 43. Auflage 2024, Erscheinungsjahr: 20240524, Produktform: Leinen, Fotograph: Schütz, Heinz, Edition: NED, Auflage: 24043, Auflage/Ausgabe: 43. Auflage 2024, Seitenzahl/Blattzahl: 432, Abbildungen: 64 Farbtafeln, Keyword: 1680 Rezepte; DDR-Kochbuch; Grundkochbuch; Kochen; Küchenklassiker, Fachschema: Kochen / Allgemeines Kochbuch, Grundwissen, Fachkategorie: Nationale und regionale Küche~Kochen: Rezepte und Anleitungen, Warengruppe: HC/Allg. Kochbücher, Grundkochbücher, Fachkategorie: Kochen und Rezepte allgemein, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Buchverlag für die Frau, Verlag: Buchverlag für die Frau, Verlag: BuchVerlag Leipzig GmbH, Länge: 233, Breite: 170, Höhe: 36, Gewicht: 1096, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
KBS Gastrotechnik Gas-Herd mit 4 Brenner und Gas BackofenGas-Backofen, 7 kW. Backkammer: 57,5 x 65 x 30 cm = GN2/1. Ofenkapazität 4x GN 2/1. Ofentemperatur bis zu +290 °C, statische Hitze. Tiefgezogener Kochmulde. Edelstahlkorpus. Leistungsstarke Brenner: 1x 3,3 kW 2x 4,5 kW 1x 7,2 kW. Zündbrenner....3266,37 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Benötigt der Herd (Backofen ohne Kochfeld) eine eigene Sicherung?
Ja, der Herd (Backofen ohne Kochfeld) benötigt eine eigene Sicherung. Dies liegt daran, dass der Herd eine hohe Leistung benötigt und somit eine separate Stromversorgung benötigt, um Überlastungen zu vermeiden. Eine eigene Sicherung gewährleistet, dass der Herd ausreichend abgesichert ist und keine anderen Geräte im Haushalt beeinflusst werden. **
-
Was ist Phishing auf Vinted? - Was ist Phishing auf Vinted?
Phishing auf Vinted ist eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder andere sensible Daten von Vinted-Nutzern zu stehlen. Dies geschieht oft durch gefälschte E-Mails oder Nachrichten, die vorgeben, von Vinted zu stammen und die Nutzer dazu auffordern, auf betrügerische Links zu klicken oder ihre Daten preiszugeben. Es ist wichtig, vorsichtig zu sein und keine sensiblen Informationen preiszugeben, um sich vor Phishing auf Vinted zu schützen. **
-
Ist das Phishing von Handynummern genauso strafbar wie allgemeines Phishing?
Ja, das Phishing von Handynummern ist genauso strafbar wie allgemeines Phishing. Beide Handlungen zielen darauf ab, persönliche Informationen zu stehlen und betrügerische Aktivitäten durchzuführen. Die Strafbarkeit hängt von den jeweiligen Gesetzen des Landes ab, in dem das Phishing stattfindet. **
-
Phishing oder echt?
Um herauszufinden, ob eine E-Mail oder Nachricht echt oder ein Phishing-Versuch ist, sollte man aufmerksam auf bestimmte Merkmale achten. Dazu gehört beispielsweise die Überprüfung des Absenders, der Schreibweise und Grammatik, sowie der enthaltenen Links. Bei Unsicherheit ist es ratsam, den Absender direkt zu kontaktieren oder die Website unabhängig zu besuchen, anstatt auf Links in der Nachricht zu klicken. Es ist wichtig, vorsichtig zu sein und persönliche Informationen nicht leichtfertig preiszugeben, um sich vor Betrug zu schützen. **
Ähnliche Suchbegriffe für Phishing
-
KBS Gastrotechnik Gas-Herd 37kW 6 Brenner mit Gas BackofenGas-Backofen, 7 kW. Backkammer: 57,5 x 65 x 30 cm. Ofenkapazität 4x GN 2/1. Ofentemperatur bis zu +290 °C, statische Hitze. Tiefgezogene Kochmulde. Edelstahlkorpus. Schrankfach. Leistungsstarke Brenner: 2x 3,3 kW 2x 4,5 kW 2x 7,2 kW. Zündbrenner. Sicherheitsthermostate mit Thermoelementen. Kochflächen mit Gittern und Brennern aus emailliertem Gusseisen. Leistungsfähige Zweikreis-/Einkreisbrenner mit Pilotflamme. Werkseitig auf Erdgas H eingestellt. Wechseldüsen für Flüssiggas im Lieferumfang enthalten. Fußhöhe von 155-250 mm einstellbar (Arbeitshöhe 850-945 mm). Abmessungen außen (B x T x H) 1050 x 700 x 850 mm. Anschlußwert Gas 37 kW. Bruttogewicht 153 Kg.4010,30 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Backofen Herd Schwarz Kochfeld Glaskeramik Einbau autark rahmenlos RespektaASET100G4400 - Backofen & Glaskeramikkochfeld SetDas ASET100G4400 vereint modernste Technik, stilvolles Design und höchste Funktionalität in einem leistungsstarken Paket. Dieses Duo aus dem respekta Richard AB100G-19 Backofen und dem rahmenlosen respekta Aaron Glaskeramikkochfeld KM4400-28 ist die perfekte Wahl für alle, die in ihrer Küche Wert auf Design und Effizienz legen. Ausstattungsmerkmale Backofen:Regelbare Temperatur: 50 ° - 250 °C3 Beheizungsarten:Oberhitze, Unterhitze & Oberhitze + UnterhitzeBackofeninnentür: Doppel-VerglasungBackofentür / Farbe: Glas / schwarzVolumen des Garraums: 60 LiterGriff: schwarzes AluminiumSteuerung: zylindrische Knebel / schwarzZubehör: Grillrost, Emailliertes BackblechGerätemaße Backofen (H x B x T) / Gewicht: 59 x 59,5 x 52 cm / 25,6 kgMaße mit Verpackung in cm (H x B x T) / Gewicht: 65 x 66 x 57,7 cm / 29 kgEinbaumaße Backofen in cm (H x B x T): 60 x 56,5 x 57 cmBackofen wird steckerfertig geliefert (150 cm Kabel steckerfertig) Technisch369,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist Phishing?
Phishing ist eine betrügerische Methode, bei der Cyberkriminelle versuchen, an vertrauliche Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten zu gelangen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Quellen zu stammen. Das Ziel von Phishing ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, um sie dann für betrügerische Zwecke zu nutzen. Es ist wichtig, vorsichtig zu sein und verdächtige Nachrichten oder Links nicht zu öffnen, um sich vor Phishing-Angriffen zu schützen. **
-
Was bedeutet Phishing?
Phishing bezeichnet eine Methode des Internetbetrugs, bei der Betrüger versuchen, sensible Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten von ahnungslosen Nutzern zu stehlen. Dies geschieht in der Regel durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Unternehmen oder Personen zu stammen. Das Ziel des Phishings ist es, diese Informationen für betrügerische Zwecke zu nutzen, wie zum Beispiel Identitätsdiebstahl oder finanziellen Betrug. **
-
Wer haftet bei Phishing?
Wer haftet bei Phishing? In der Regel haftet der Phishing-Angreifer, da er durch betrügerische Handlungen versucht, an persönliche Informationen oder Geld zu gelangen. Allerdings können auch die Opfer von Phishing haftbar gemacht werden, wenn sie grob fahrlässig gehandelt haben, z.B. indem sie persönliche Daten preisgegeben haben. Banken und Unternehmen können ebenfalls haftbar sein, wenn sie nicht ausreichend Maßnahmen zum Schutz vor Phishing-Angriffen getroffen haben. Letztendlich ist die Haftung bei Phishing eine komplexe Angelegenheit, die von verschiedenen Faktoren abhängt und im Einzelfall geprüft werden muss. **
-
Was ist DHL Phishing?
DHL Phishing ist eine betrügerische Methode, bei der Kriminelle gefälschte E-Mails oder SMS im Namen des Logistikunternehmens DHL versenden. In diesen Nachrichten wird meist behauptet, dass ein Paket nicht zugestellt werden konnte und der Empfänger auf einen Link klicken oder persönliche Daten eingeben muss, um das Problem zu lösen. Das Ziel dieser Phishing-Attacken ist es, sensible Informationen wie Passwörter, Kreditkartendaten oder persönliche Daten der Opfer zu stehlen. Es ist wichtig, solche betrügerischen Nachrichten zu erkennen und nicht auf Links zu klicken oder persönliche Informationen preiszugeben. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.